Uma só base. Cada um na sua linha.
O próprio banco de dados separa cada empresa, linha a linha. Dados pessoais cifrados, trilha de auditoria, dois fatores e dados em São Paulo completam a base.
Quatro fatos que você confere.
Controles que já funcionam na plataforma e que você vê na demonstração, um por um.
Isolamento por linha
Cada empresa isolada das demais, linha a linha, pelo próprio banco de dados: uma consulta só enxerga as linhas da empresa de quem pergunta.
Dados pessoais cifrados
O que identifica uma pessoa é cifrado pela aplicação, campo a campo, antes de ser gravado.
Trilha de auditoria
Cada registro de auditoria leva um hash SHA-256 para conferir se ele foi alterado.
Dados no Brasil
Dados hospedados no Brasil, em São Paulo, sob a LGPD.
Quem entra, e o que pode fazer.
Cada acesso passa por senha forte e dois fatores, e cada ação pelo papel de quem a faz.
Dois fatores
Autenticação em dois fatores, códigos de recuperação e revogação de sessões.
Senhas
Senhas com no mínimo 14 caracteres e bloqueio após tentativas erradas.
Papéis
Permissões por papel, conferidas no servidor: sem o papel certo, o pedido é recusado antes de chegar aos dados.
Dupla aprovação
Pagamentos com dupla aprovação: quem prepara não aprova, e quem aprova confirma com uma autenticação recente.
LGPD desde o projeto.
Os direitos do titular viram pedidos com prazo, e cada tratamento tem o seu registro e a sua base legal.
Ler a política de privacidade do sitePedidos de titulares
Cada pedido de titular com o prazo de 15 dias da LGPD correndo desde o pedido, com a identidade de quem pede conferida antes da resposta.
Incidentes
Incidente de segurança com o prazo de 3 dias úteis para comunicá-lo à ANPD, contado sem fins de semana nem feriados nacionais.
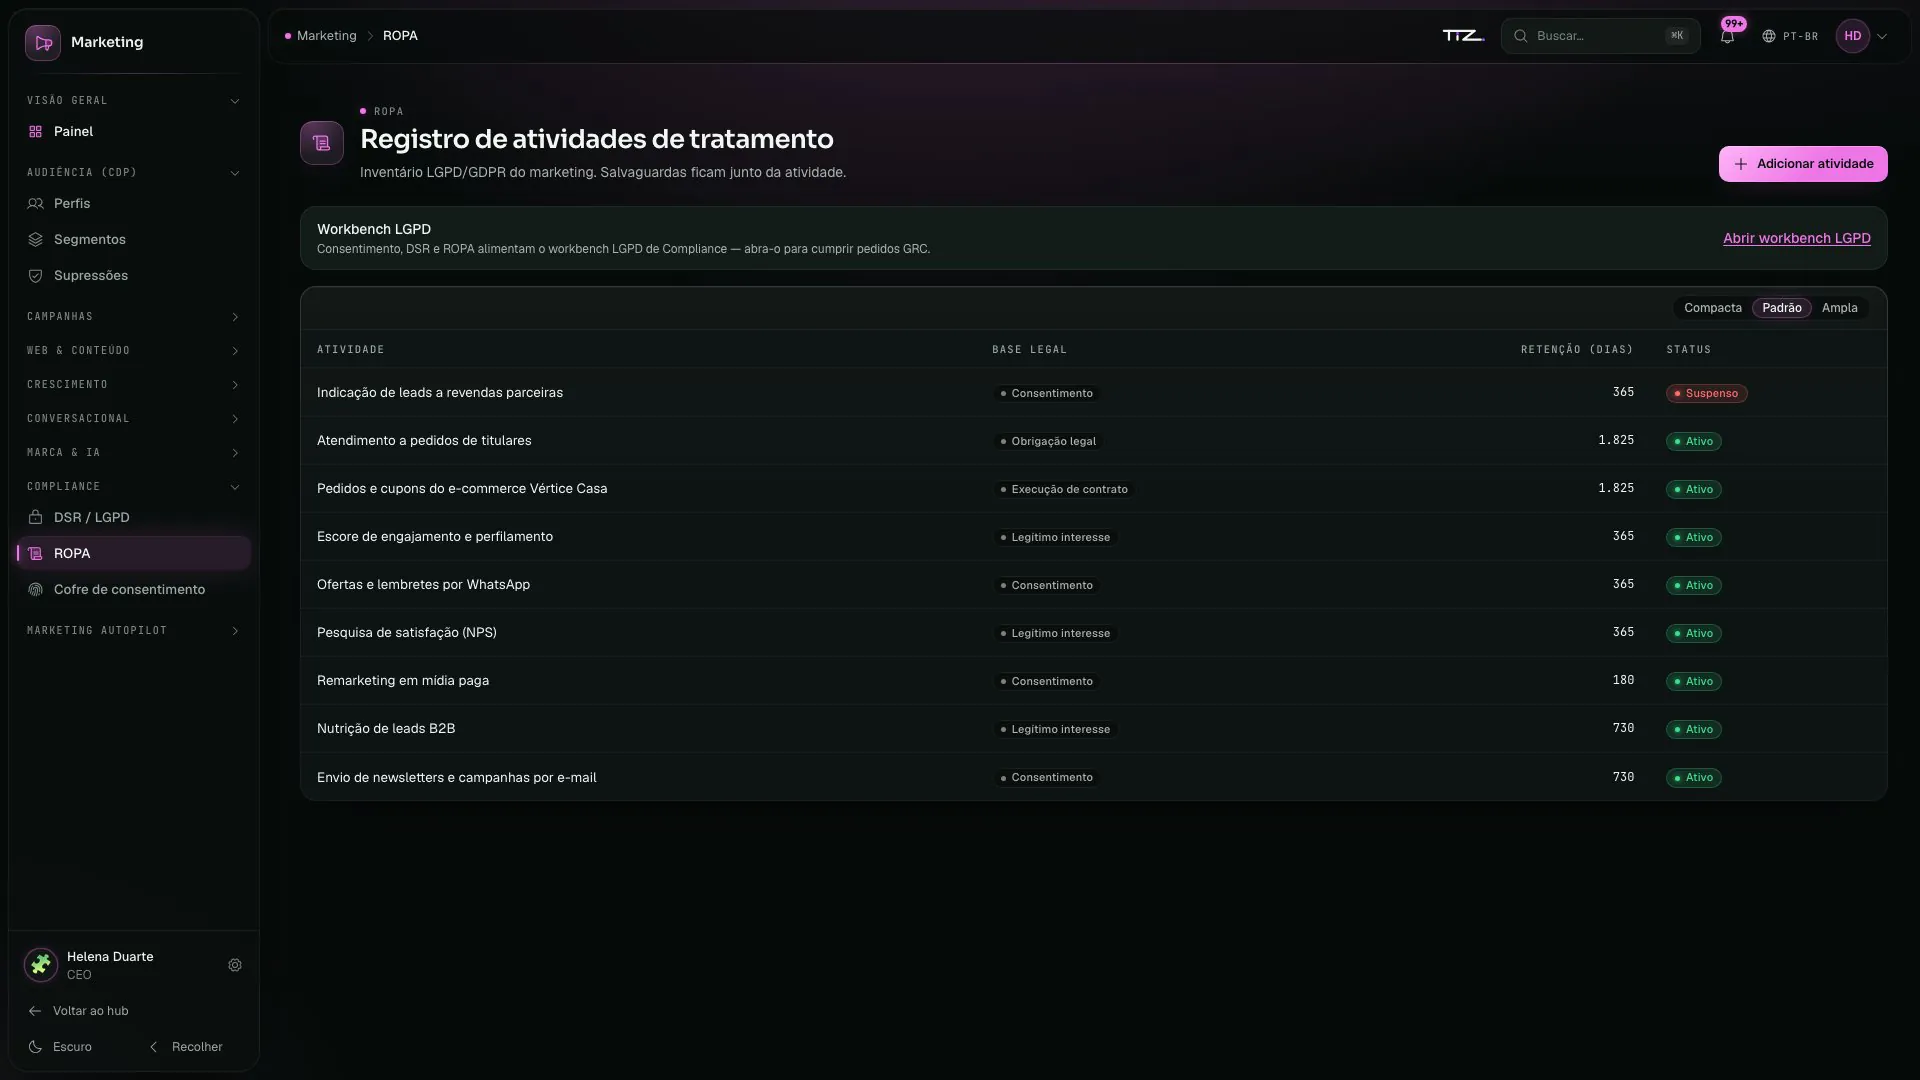
Registro de tratamentos
Cada atividade de tratamento com a sua base legal, a retenção e o status.
Consentimentos
Cada consentimento dado ou retirado entra num livro encadeado por hash, um registro ligado ao anterior.
Fora dos eventos
CPF, CNPJ, telefone, chave Pix e endereço ficam fora dos eventos entre produtos.
Indicadores sensíveis
Indicadores sensíveis de pessoas só aparecem para grupos de 10 ou mais, para que ninguém seja reconhecido no grupo.
Divulgação responsável.
Encontrou uma falha? Conte para nós antes de contar a qualquer outra pessoa. Trabalhamos com você até a correção.
Para onde escrever
security@nexuslume.ai
O contato de segurança fica publicado em /.well-known/security.txt, no padrão RFC 9116.
O canal de e-mail abre em breve: até lá, este endereço não recebe mensagens. Prepare o relato com os passos abaixo e mantenha a falha em sigilo; quando o canal abrir, o endereço vira um link nesta página.
Ver o security.txtDescreva a falha
O que ela afeta, os passos para reproduzir e o impacto que você observou.
Teste com cuidado
Não acesse, altere nem apague dados que não sejam seus, e não degrade o serviço.
Mantenha em sigilo
Não divulgue a falha antes da correção e antes de combinarmos como contar.
Nós respondemos
Confirmamos o recebimento, mantemos você informado até a correção e, se quiser, damos o crédito.
Vale para este site e para a plataforma Nexus Lume. Engenharia social, negação de serviço e testes físicos ficam de fora.
Perguntas sobre segurança
Cada empresa tem um banco de dados só dela?
Não. Todas ficam no mesmo banco, e o próprio banco isola cada empresa, linha a linha: uma consulta só enxerga as linhas da empresa de quem pergunta.
Onde ficam os dados?
Em São Paulo, no Brasil. Uma réplica em Vinhedo (SP) está planejada e ainda não está no ar.
O Nexus Lume exibe selos de certificação?
Não. Mostramos os controles funcionando na própria plataforma, na demonstração: isolamento, cifragem, trilha de auditoria, dois fatores e dupla aprovação.
Este site usa cookies?
Não. Este site não grava cookies e não carrega nada de terceiros. Algumas escolhas de exibição, como fechar a sugestão de idioma, ficam guardadas só enquanto a aba estiver aberta.
Uma empresa inteira. Um só sistema.
Veja cada controle funcionando, na plataforma, com os dados do Grupo Vértice.